お問い合わせ






何十万件、何百万件もの個人情報が流出した。最近、そんなニュースを頻繁に目にする。「いったい何を管理していたんだ」「ちゃんと対策していれば防げたのではないか」。ニュースを見た人はそう思うかもしれない。だが、会社を経営する立場では、もう少し違う感情が湧く。
明日は我が身かもしれない。
私もその一人だ。多くの中小企業では、ITに関することは情報システム担当者、いわゆる「情シス」に任せている。それ自体は悪いことではない。専門家に任せるのは当然だ。しかし、経営者として一つ質問したい。
「今この瞬間、あなたの会社のWebサイトに誰かが侵入を試みていたら、何分後に気づけますか?」
そう聞かれて、すぐに答えられる経営者はどれほどいるだろう。今回は、当社がAIを使って取り組んでいるWebサイトの不正アクセス監視について紹介したい。
約300万PV
当社ECサイトの月間ページビュー
数十万件/日
不正が疑われるリクエストが多い日
5分ごと
ログを収集してAIが分析
7日間
しきい値を超えたIPを遮断
個人情報はどこから流出するのか
企業の個人情報が流出する原因はさまざまだ。従業員のパソコンがウイルスに感染する。メールの添付ファイルを開いてしまう。取引先のシステムから情報が漏れる。社内の人間が不正に持ち出すこともある。
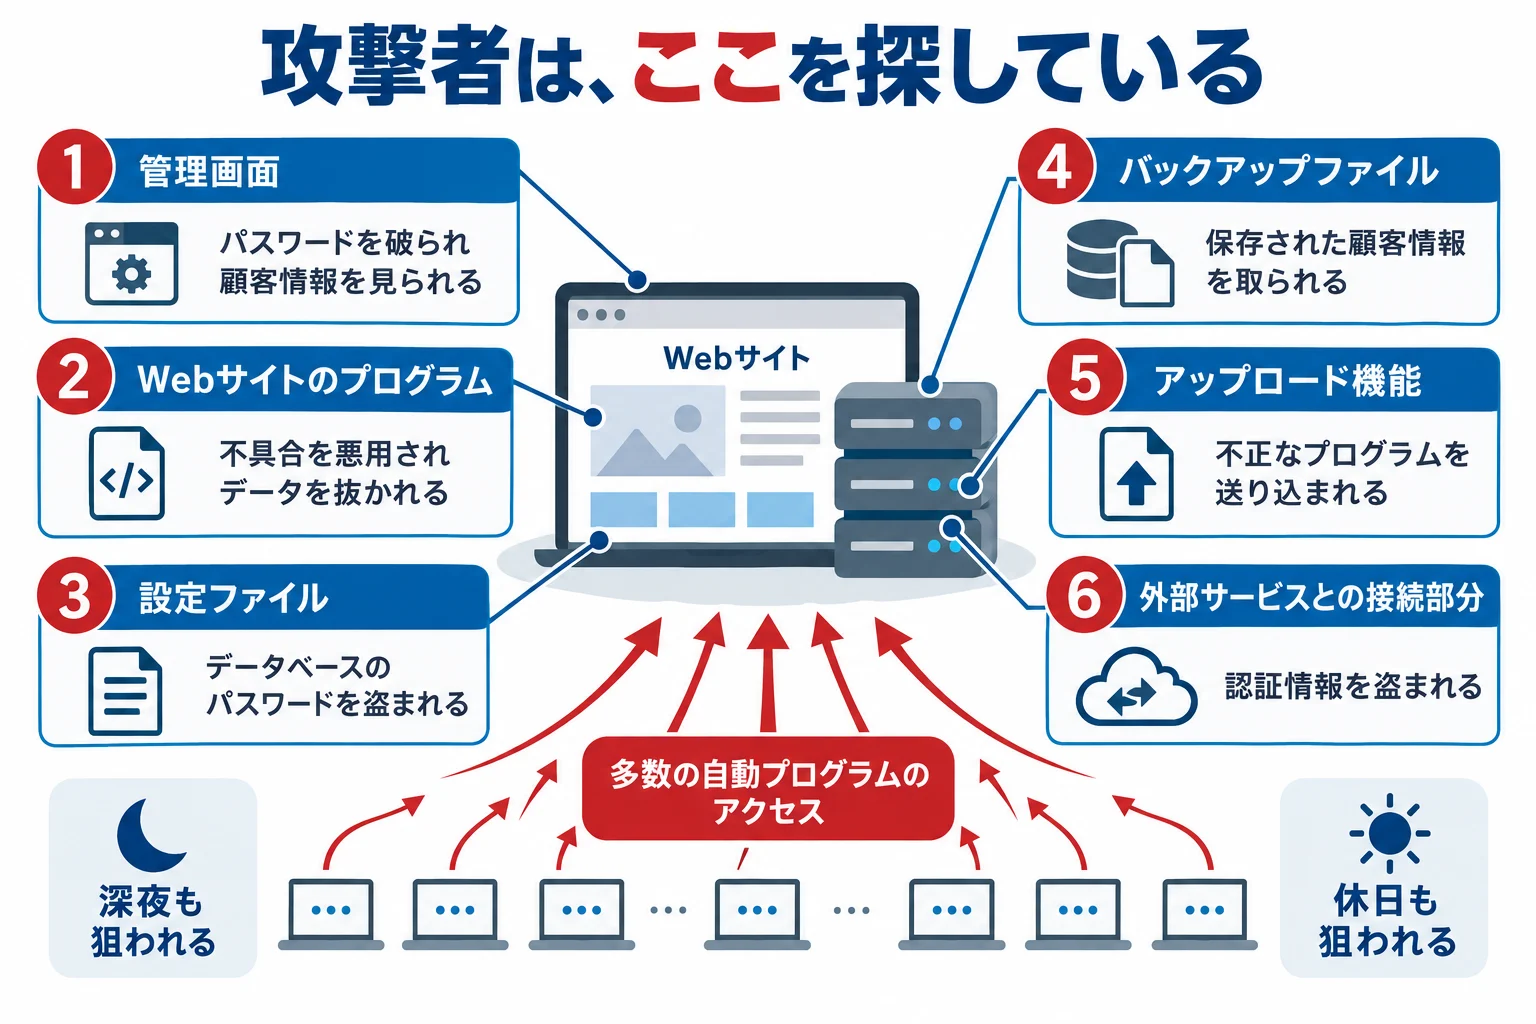
そして、もう一つ忘れてはいけないのが、会社のWebサイトだ。自社のホームページはもちろん、通販サイト、会員サイト、問い合わせフォーム、管理画面など、インターネットに公開されているシステムは常に外部からアクセスできる。つまり、攻撃者にもアクセスできる。例えば、こんなところが狙われる。
 拡大して見る
狙われる場所と、起こり得ること
| 狙われる場所 | 起こり得ること |
|---|---|
| 管理画面 | パスワードを破られ、顧客情報を閲覧される |
| Webサイトのプログラム | 不具合を悪用され、データを抜き取られる |
| 設定ファイル | データベースのパスワードなどを盗まれる |
| バックアップファイル | 保存されていた顧客情報を取得される |
| ファイルのアップロード機能 | 不正なプログラムを送り込まれる |
| 外部サービスとの接続部分 | 認証情報を盗まれ、連携先に不正アクセスされる |
どれも特別な話ではない。Webサイトを運営する企業なら、管理しておくべき基本的な項目ばかりだ。もちろん、これらは設定を適切に行い、プログラムを更新し、アクセス権限を管理することで多くのリスクを減らせる。しかし、どれほど対策を重ねても、攻撃そのものが止まるわけではない。
攻撃者が何をしようとしたかを知るための重要な手がかりが、Webサーバに残されている。
攻撃者の「足跡」はWebサーバに残されている
Webサイトを公開すると、サーバには日々大量のアクセス記録が蓄積される。これが「アクセスログ」だ。いつ、どこから、どのページにアクセスがあったか。アクセスは成功したのか、それともエラーになったのか。そうした情報が記録されている。
例えば、あるIPアドレスから短時間に何百回も管理画面へのアクセスがあったとしよう。普通のお客様なら、そんな行動はしない。存在しない管理画面を何十種類も探し回ったり、本来公開されていない設定ファイルを取得しようとしたりするアクセスもある。通常のお客様の利用とは、明らかに違う。もちろん、ログを見ればあらゆる攻撃が分かるわけではない。だが、Webサイトを狙う攻撃の多くは、何らかの形で記録に残る。
当社が運営しているECサイトは、月間約300万PV。大規模サイトというほどではないが、それでも不正アクセスが疑われるリクエストは一日に数十万件に達することがある。ほとんどは自動化されたプログラムによる探索だ。設定ファイルを探す。管理画面を探す。古いプログラムの弱点を探す。次から次へとアクセスしてくる。しかも、こちらの営業時間などお構いなしだ。深夜2時でも、日曜日でも、年末年始でも攻撃は続く。
では、その大量のアクセスログを誰が確認しているのか。
情シスに「全部チェックしておいて」は無理がある
当社程度の規模でも、アクセスログは一日に膨大な量になる。それを毎日、人間が隅から隅までチェックするのは現実的ではない。大企業なら専門の監視部門を設置したり、外部のセキュリティ監視サービスを契約したりできるだろう。しかし、中小企業ではそうはいかない。
情シス担当者はサーバだけを管理しているわけではない。社内パソコンのトラブル対応、ネットワーク、メール、業務システム、社員からの問い合わせなど、仕事はいくらでもある。そこに「毎日大量のログを読んで、不審なアクセスを全部見つけてほしい」と頼んでも、限界がある。担当者が優秀かどうかの問題ではない。
人間ができる作業量には限界がある。
それなら、機械に任せればいい。従来から、不審なアクセスを検知したり、一定回数以上のアクセスを遮断したりする仕組みは存在する。当社でもそうした対策は行っている。ただ、それだけでは対応しきれないこともある。単純な回数だけでは判断できないアクセスや、複数の動きを組み合わせて初めて怪しいと分かる攻撃もあるからだ。そこで、もう一段上の判断をAIに任せることにした。
24時間働くAIの監視担当者を置いてみた
当社では、ローカルLLMというAIを社内で運用している。簡単に言えば、ChatGPTのようなAIを、自社のパソコンで動かす仕組みだ。普通のクラウドAIと異なるのは、分析する情報を外部のAIサービスへ送信する必要がないこと。社内ネットワークに置いたAIに仕事をさせられる。
ログを社内で分析できる
アクセスログにはIPアドレスやアクセスしたURLが記録される。場合によっては、顧客に関係する情報や認証情報が混ざることもある。そうしたログを外部のAIサービスへ送るなら、契約条件や情報の取り扱いを確認しなければならない。一方、ローカルLLMなら、ログを社内で分析できる。
使うたびの利用料金が発生しない
パソコンを購入する費用や電気代、保守費用は必要だが、AIに何百回、何千回と分析させても、外部APIの従量課金は発生しない。一日に何度も繰り返す作業には都合がいい。
24時間365日、黙々と働く社内のAI担当者。
そんなものを、自社のパソコン一台で用意できるようになった。
実際にAIには何をさせているのか
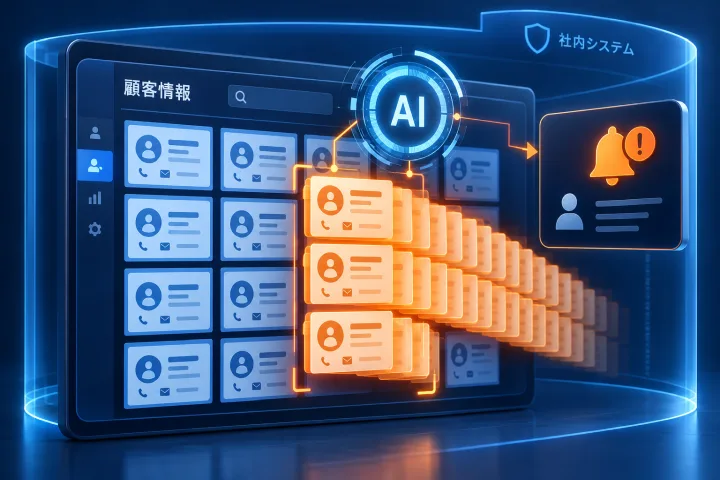
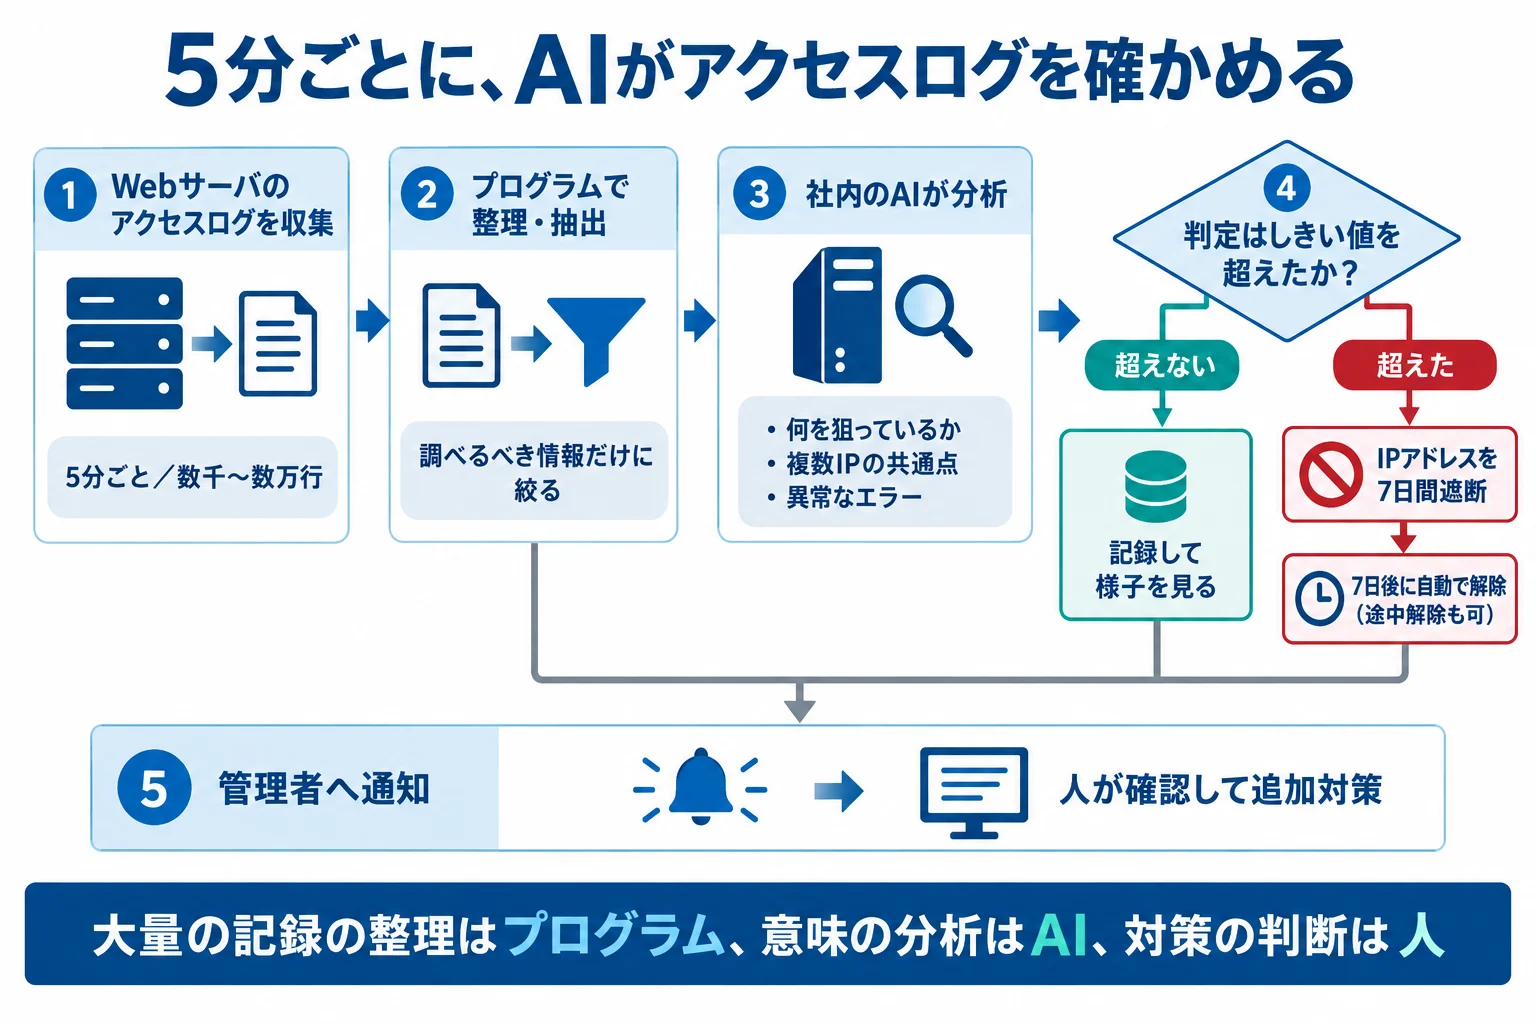
仕組みは意外とシンプルだ。当社では5分ごとにWebサーバのログを収集し、社内のAIに分析させている。5分という短い時間でも、アクセスログは数千行から数万行になることがある。この大量の記録をそのままAIに渡すのではなく、プログラムで整理し、調べるべき情報を抽出してから分析させる。
 拡大して見る
AIに任せている仕事
- 不審なアクセスが発生していないか
- 管理画面への攻撃やパスワードの総当たりがないか
- 非公開ファイルを探し回っているアクセスがないか
- 同じような攻撃が複数のIPアドレスから来ていないか
- Webサイトに異常なエラーが発生していないか
単にアクセス回数を数えるだけではない。何を狙っているのか、どんな動きをしているのか、危険な兆候がないかをAIに判断させる。ここで大切なのは、AIに何でも任せるわけではないことだ。大量の記録を整理するのはプログラム。不審な動きの意味を分析するのはAI。それぞれが得意な仕事を分担する。そして、AIが危険なアクセスを検出したら、次の対策につなげる。
AIに自動でIPアドレスを遮断させている
ここは、経営者として少し考えたところだ。AIが「怪しい」と判断するたびにアクセスを遮断してしまうと、一般のお客様まで巻き込んでしまう可能性がある。かといって、AIが何かを見つけるたびに人間の管理者が確認し、遮断するかどうかを判断していたのでは、夜間や休日に対応が遅れてしまう。
そこで、当社ではAIの判定に「しきい値」を設けている。しきい値とは、ある処理を実行するかどうかの境界となる数値や基準のことだ。例えば、少し不審なアクセスなら記録しておく。明らかに攻撃を試みていると判断され、その判定が設定したしきい値を超えた場合は、自動的にアクセスを遮断する。つまり、人間が毎回判断するのでも、AIを無条件に信用するのでもない。
「ここまではAIに判断を任せる」という基準を、あらかじめ人間が決めておく。
これなら担当者が寝ている間でも対処できる。そして、当社ではもう一つルールを設けている。
遮断期間は7日間。永久にはしない。
攻撃者が使うIPアドレスは変わることがある。永久に遮断しても、それだけで攻撃を根絶できるわけではない。一方、IPアドレスは複数の利用者で共有されることもあり、AIが間違って正規のアクセスを攻撃と判断してしまう可能性もある。だから、期限を設けた。7日が経過すれば、自動的にブラックリストから解除する。万が一、誤って遮断してしまっても、永久にアクセスできなくなるわけではない。必要なら管理者が途中で解除することもできる。
もちろん、7日間なら誤遮断してよいということではない。遮断のしきい値は慎重に設定し、問題があれば見直す必要がある。ただ、ここで伝えたいのは、AIの精度が100%でなくても、運用できる仕組みを作れるということだ。AIがすべて正しく判断することを前提にしない。
間違える可能性まで含めて、運用ルールを設計する。
これはAIを会社の実務に導入するとき、とても重要な考え方だと思っている。
5分ごとに監視する意味
当社ではログを5分ごとに収集している。ただし、攻撃があれば必ず5分以内に遮断できるという意味ではない。収集後の分析や遮断処理にも時間は必要になる。それでも、ログを何時間も、何日も放置しないというだけで大きな違いがある。
人間が異常に気づいてから調べ始めるのではなく、システムが定期的に異常を探し続ける。不審なアクセスが一定の基準を超えれば、自動的に対処する。そして管理者には、何を検出し、どのアクセスを遮断したのかを通知する。担当者はその内容を確認し、追加の対策が必要なものを調べる。毎日大量のログを読み続ける仕事から、重要な問題を確認する仕事へと移れる。AIが見つけ、人間が必要なところに集中する。
ただし、ログ監視はセキュリティ対策の一部にすぎない。数秒で成立する攻撃もあるし、ログに不審な動きが見えにくい侵入もある。だからこそ、プログラムの更新やアクセス権限の管理といった基本対策も欠かせない。
AIによる監視は、既存のセキュリティ対策を置き換えるものではなく、守りをもう一段厚くするためのものだ。
実際にAIが見つけたもの
仕組みを動かしてみると、予想していた以上に見えてきたものがあった。
発見 1
ただのエラーだと思っていたアクセスが、攻撃の試みだった
Webサーバのログには、404(ページが見つからない)をはじめ、400番台や500番台のエラーが大量に残る。エラーそのものは珍しくない。存在しないページを開いた、プログラムの処理がうまくいかなかった。そんな記録も混ざっている。
ところが、AIにアクセス先や指定されたパラメータまで見てもらうと、単なるエラーでは片づけられないものが見つかった。例えば、パストラバーサル(ディレクトリトラバーサル)と呼ばれる攻撃だ。通常は公開されていないサーバ内の領域や、機密情報を含むファイルを探ろうとする手口である。ログ上ではただのエラーに見えても、攻撃者が何を探していたのかを考えると、意味がまったく違ってくる。私自身の知識だけでは思い至らなかった攻撃のバリエーションにも気づけたことで、必要な対策を追加できた。
発見 2
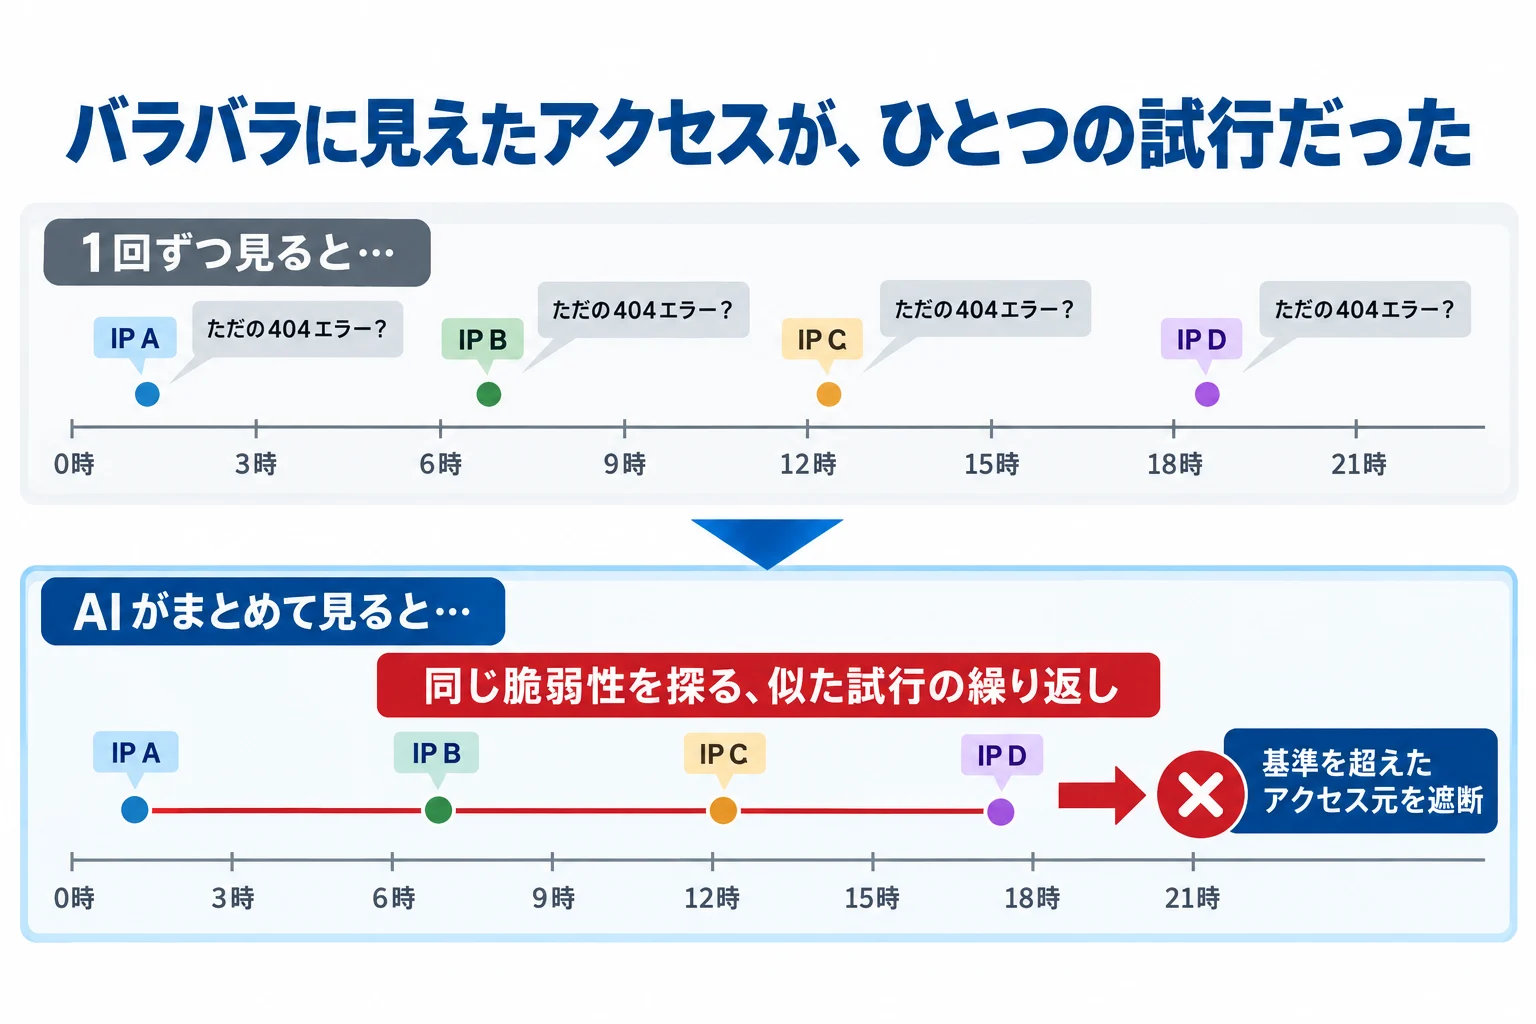
別々の時間に来ていた攻撃が、つながって見えた
もう一つは、時間帯をまたいだアクセスだ。個々のログだけを見れば、散発的なアクセスに見える。しかし、複数の時間帯のログを合わせて分析すると、既知の脆弱性を探る似たような試行が、複数のIPアドレスから繰り返されていることが分かった。一度のアクセスだけで判断するのではなく、前後の動きや共通点から、攻撃の意図を考える。こうしたアクセス元のうち、あらかじめ決めた基準を超えたものは、自動的に遮断した。
 拡大して見る
発見 3
ログイン画面の周辺まで、想像以上に探られていた
ログイン画面やパスワードを再設定する画面も、思っていた以上に狙われていた。画面そのものだけではない。関連するファイルやJavaScriptにまで、さまざまなアクセスや試行が行われていた。これを見て、ログインとパスワード再設定の機能だけでなく、その周辺も含めて確認すべきだと感じた。そこで、セキュリティに関する社内ドキュメントを刷新し、確認すべき項目や対策を見直した。
ここで実感したことがある。どれほど優秀な情シス担当者や専門家でも、新しく見つかる脆弱性や攻撃のバリエーションを、すべて知り尽くすことはできない。だからこそ、「404エラーだから問題ない」で終わらせたくない。
なぜ、このファイルに、このパラメータを付けてアクセスしてきたのか。
その理由を考え、必要な対策につなげることが大切なのだと思う。AIは知識を補い、人間が見落としそうな手がかりを拾う。最終的にどう対策するかを決めるのは、やはり人間だ。
それで、ローカルLLMを動かすパソコンはいくらするのか
ここまで読んで、気になるのは費用だろう。「AI専用のサーバなんて、中小企業で買えるものなのか」。そう思う方もいるかもしれない。実は、今回のような用途なら、必ずしも高価な専用サーバを用意する必要はない。まずは当社の環境を紹介しよう。
当社で使っているAIサーバ
| CPU | AMD Ryzen 7 9800X3D |
|---|---|
| グラフィックボード | GeForce RTX 5090 |
| GPUメモリ | 32GB |
| メインメモリ | 192GB |
| AIモデル | Qwen3.8-27B |
| 量子化 | Q4_K_M系 |
グラフィックボードには、ゲーミングPCでも最上位クラスのGeForce RTX 5090を使っている。一般的な事務用パソコンに比べれば高性能だ。しかし、何枚ものGPUを搭載した本格的なAI計算サーバとは違い、一般的なPCに近い構成で動いている。当社も中小企業なので、何百万円も何千万円もするAIサーバを簡単に導入できるわけではない。それでも、現在はこの構成で社内のAI処理を行っている。
小規模な監視なら、もっと小さなAIでもよい
当社が使っている「Qwen」は、Alibabaが開発している、自社のパソコンで動かせるAIモデルだ。現在は約270億個のパラメータを持つQwen3.8-27Bを使用している。ただ、Webサイトのログ監視だけなら、ここまで大きなモデルが必要とは限らない。AIモデルには「量子化」という、必要なメモリ容量を減らす技術がある。例えば、モデルのファイル容量は次のように変わる。
| 方式 | 27Bモデル | 9Bモデル |
|---|---|---|
| BF16(高精度) | 約54.7GB | 約17.9GB |
| Q4_K_M系(4bit量子化) | 約16.5GB | 約5.7GB |
公開されているGGUFモデルファイルの容量例。実際の動作には追加のメモリが必要で、容量は配布版によっても異なる。
当社ではQ4_K_M系の量子化を使っている。27Bモデルなら24GB以上のGPUメモリがあると扱いやすいが、より小さなQwen3.5-9Bの4bit量子化なら、モデル本体は約6GBだ。16GBのGPUメモリを搭載したPCでも、運用を検討できる。当社が27Bモデルを使っているのは、ログ監視以外にもさまざまな社内業務でAIを利用しているためだ。
最初から高価なサーバを選ぶ必要はない。実際のログを使って必要な性能を確かめ、用途に合ったPCを選べばいい。
これが、ローカルLLMを導入する際の現実的な考え方だ。
AIにログを監視させると、どのくらい費用を削減できるのか
さて、経営者としては、ここが気になるところだ。AI PCを購入して、監視システムまで作る。それだけの費用をかける価値があるのか。少し計算してみよう。
Webサーバのログを確認する仕事は、単にアクセス履歴を眺めるだけではない。不審なIPアドレスを調べる。エラーの原因を探す。何度も攻撃してくるアクセス元を確認する。必要なら遮断し、その後も問題がないかを調べる。こうした仕事に、仮に担当者が毎日1時間を使っていたとする。月20営業日なら20時間だ。
AIがログを分析し、不審なアクセスを抽出してくれれば、人間が一からログを調べる必要は減る。担当者はAIが検出した内容や遮断結果を確認し、重要な問題だけを調査すればよい。仮に、毎日の作業が1時間から15分になれば、月15時間の削減になる。さらに、月5時間かかっていた詳細なログ調査が、AIの分析結果を使うことで2時間になったとしよう。合計すると、月18時間の削減だ。人件費を1時間2,500円として計算すると、毎月45,000円、年間54万円分の作業時間に相当する。
では、ログ監視用にAI PCを用意すると、どのくらい費用がかかるのか。当社で実際に使っているAIサーバとは別に、ログ監視向けの小規模なAI PCを導入すると仮定してみよう。16GBのGPUメモリを搭載したAI PCを40万円、監視システムの構築費用を15万円とする。初期費用は合計55万円。電気代と保守費用を合わせた維持費は、月7,700円と見積もった。
| 項目 | 試算額 |
|---|---|
| AI PC購入費 | 400,000円 |
| 監視システム構築費 | 150,000円 |
| 初期費用合計 | 550,000円 |
| 月間の人件費換算効果 | 45,000円 |
| 月間維持費 | 7,700円 |
| 維持費控除後の月間効果 | 37,300円 |
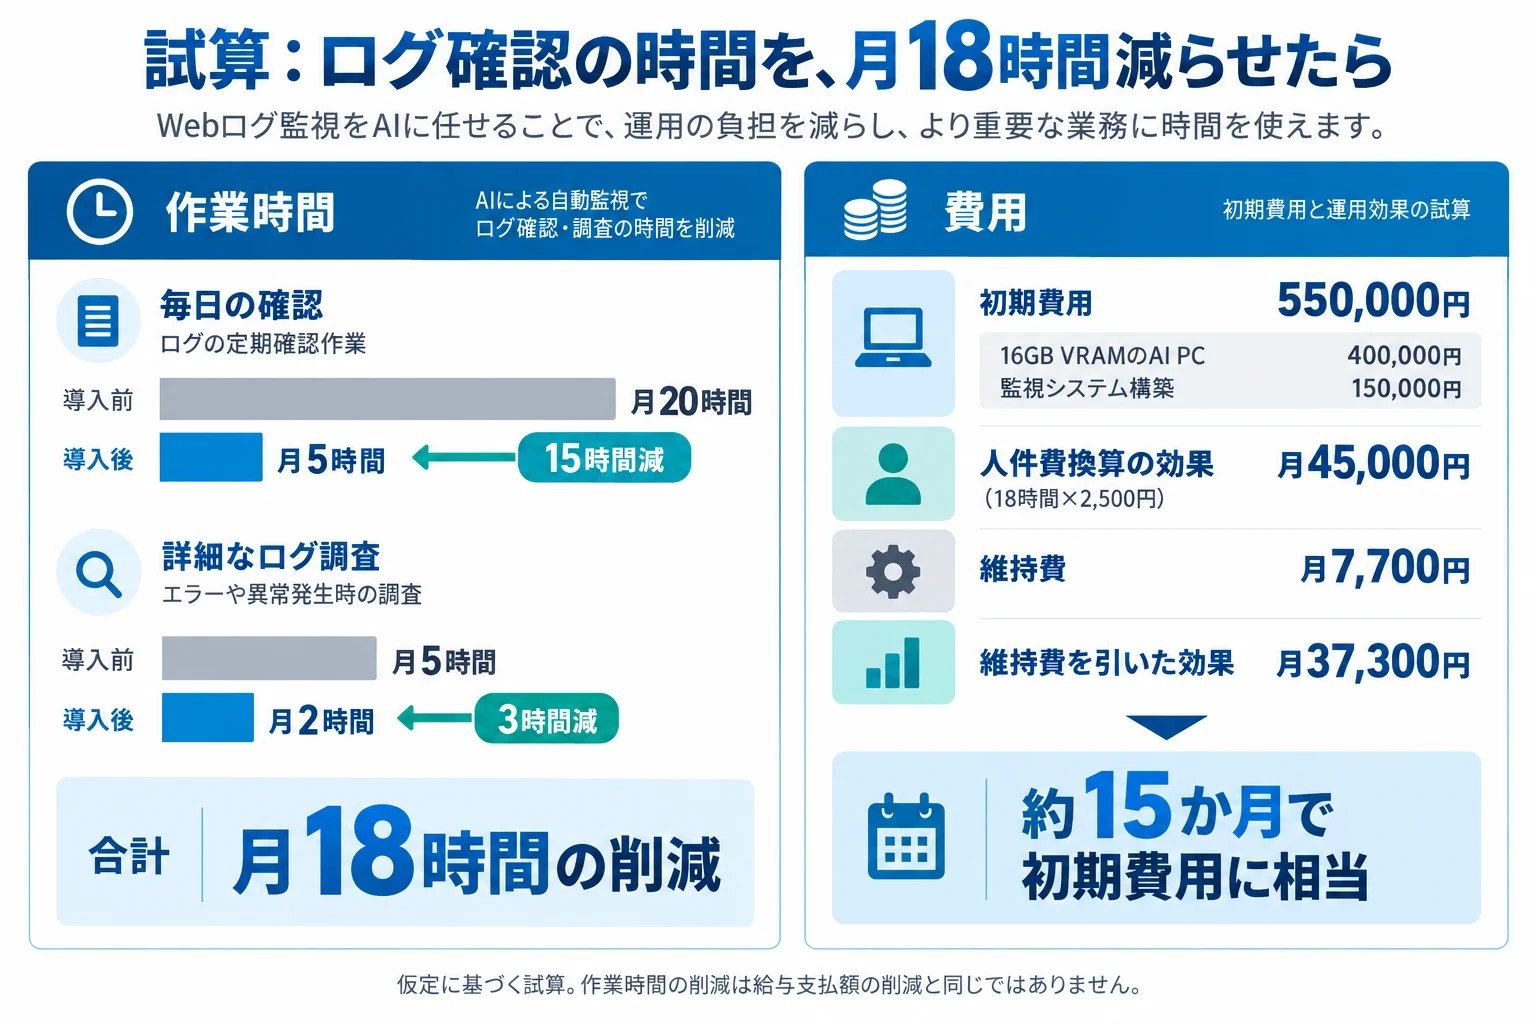 拡大して見る
この条件なら、削減できる作業時間を人件費に換算して、約15か月で初期費用に相当する計算になる。もちろん、これは仮定に基づく試算だ。すでに監視ツールを使っている会社や、そもそも人手によるログ確認をほとんど行っていなかった会社なら、削減効果はもっと小さい。作業時間が減っても、実際の給与支払額がそのまま減るわけではない。
ただ、私はログ監視の本当の価値は、人件費だけではないと思っている。
これまで誰も見ていなかった夜間や休日のログを、AIが定期的に確認してくれることだ。
当社では、5分ごとにログを収集し、AIが不審な動きを分析する。判定が設定したしきい値を超えれば、IPアドレスを7日間遮断する。攻撃のすべてを防げるわけではない。だが、これまで見落としていたアクセスの意味に気づき、調査や対策につなげる機会は増やせる。情報漏洩事故が一件発生すれば、原因調査、顧客対応、事業への影響など、費用だけでは測れない問題が生じる。その損失を簡単に金額へ換算するつもりはない。
初期投資は必要だが、今回の試算では月7,700円の維持費で、夜間や休日も不審なアクセスを調べ続ける仕組みを運用できる。そこに、私は大きな価値を感じている。
AIの導入は、情シスだけの仕事ではない
ここまで技術的な話をしてきたが、最後に経営者として伝えたいことがある。今回の仕組みを導入するにあたって、私が最も重要だと考えたのは、AIモデルの性能でも、GPUの性能でもない。
「会社として、どこまでを自動化するか」を決めることだった。
ログを集める仕組みを作る。AIを動かす。Webサーバにアクセス制限を設定する。こうした技術的な実装は、エンジニアの仕事だ。だが、攻撃と判断する基準をどうするのか。AIに自動遮断を任せるのか。遮断したIPアドレスをいつ解除するのか。そこには、システムの安全性だけでなく、顧客への影響や事業継続の判断が入ってくる。これは経営者が関わるべき問題だ。
「情報システムのことはよく分からないから、全部任せている」。その考え方を否定するつもりはない。私自身、すべての業務を自分で管理しているわけではない。しかし、経営者が技術の細部を知らなくても、何を守り、どのような状態を実現したいのかは決められる。例えば、情シス担当者にこう尋ねてみてはどうだろう。
- 「うちのWebサイトは、夜中に攻撃されたら誰が気づくの?」
- 「不審なアクセスを自動で見つける仕組みはある?」
- 「その監視にAIを使うことはできない?」
これだけでも、話は始められる。AIを業務に取り入れるのは、必ずしもエンジニアからの提案である必要はない。経営者や役員が「こういう仕組みが欲しい」と考え、それを技術者と一緒に形にする。むしろ、これからはそうした使い方が増えていくと考えている。
まとめ|AIは、人間の代わりに責任を取ってくれるわけではない
- 5分ごとにWebサイトのログを収集し、ローカルLLMに不審なアクセスを分析させている
- AIの判定があらかじめ設定したしきい値を超えた場合は、自動的にアクセスを遮断する
- 遮断は永久ではなく7日間。誤判定への備えも含め、運用ルールを決めている
- ログ監視という用途に絞れば、16GBのGPUメモリを搭載したPCからでも導入を検討できる
企業にとって、個人情報の流出は重大な問題だ。被害が発生すれば、顧客への対応だけでなく、信用の回復にも多くの時間と費用がかかる。一方で、中小企業が大企業と同じ規模の情報システム部門を持つのは難しい。そこを補う手段の一つが、AIだ。
これで、すべての攻撃を防げるわけではない。それでも、通常のエラーに見える攻撃の試みや、時間をまたいだ不審なアクセスに気づけた。ログイン画面周辺の見直しにもつながっている。人間が24時間ログを読み続けなくても、危険な兆候を調べ、対策につなげる仕組みを作れる。大切なのは、AIを導入すること自体ではない。
人間がどこまで判断し、どこからをAIに任せるのか。その線引きをすることだ。
AIは、人間の代わりに責任を取ってはくれない。しかし、会社を守るための仕事を、24時間休まず手伝ってくれる。ローカルLLMは、単に文章を作ったり、質問に答えたりするためのものではない。中小企業の仕事の進め方を変えられる、実用的な道具だ。今回のWebサイトのログ監視は、その一例にすぎない。当社でも、ほかの業務への活用を進めている。今後も、実際の現場でどのようにAIを使っているのか、具体的な事例を紹介していきたい。